BTC——
 ETH——
 BNB——
 SOL——
 XRP——
 ADA——
 DOGE——
 AVAX——
 DOT——
 LINK——
 TRX——
 LTC——
 BCH——
 XLM——
 UNI——
 AAVE——
 SUI——
 NEAR——
 ATOM——
 HBAR——

Coinbase xác nhận thông tin liên hệ của một bộ phận khách hàng bị lộ sau sự cố bảo mật tại nhà cung cấp phân tích dữ liệu Amplitude. Trong khi đó, sàn giao dịch Bithumb của Hàn Quốc cũng phát hiện truy cập trái phép vào hệ thống nội bộ.
Hai sự cố làm dấy lên lo ngại về an toàn dữ liệu trong ngành crypto, ngay cả khi hệ thống giao dịch và tài sản khách hàng chưa được xác định là bị xâm phạm. Người dùng cần đặc biệt cảnh giác với các cuộc gọi, email và tin nhắn giả mạo nhằm khai thác thông tin bị lộ.
Coinbase rò rỉ thông tin liên hệ qua nhà cung cấp bên thứ ba
Coinbase thông báo một sự cố bảo mật xảy ra tại Amplitude, đơn vị cung cấp dịch vụ phân tích dữ liệu cho nền tảng. Theo Coinbase, sự cố khiến thông tin liên hệ của một nhóm khách hàng bị lộ, nhưng công ty chưa phát hiện dấu hiệu kẻ tấn công truy cập trái phép vào hệ thống nội bộ của sàn.
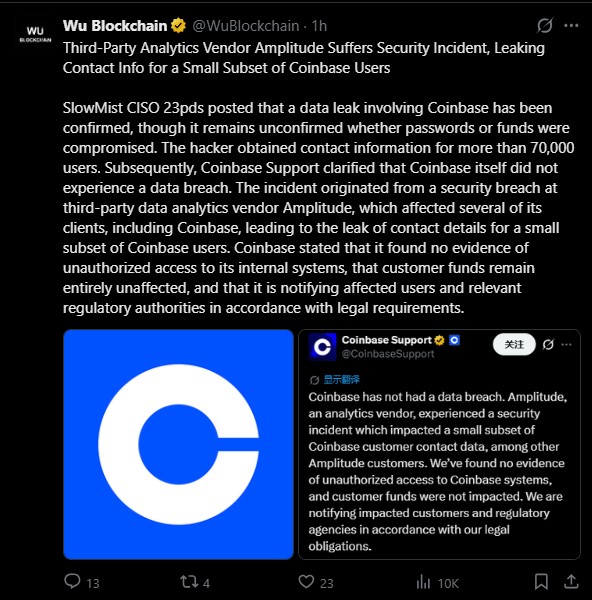
Theo thông tin được chia sẻ bởi tài khoản Wu Blockchain, chuyên gia bảo mật SlowMist ước tính dữ liệu liên hệ của hơn 70.000 người dùng Coinbase có thể đã bị truy cập.
Coinbase cho biết sự cố không xuất phát từ một vụ xâm nhập trực tiếp vào hệ thống của sàn. Công ty cũng khẳng định chưa tìm thấy bằng chứng cho thấy mật khẩu, lịch sử giao dịch hoặc tài sản khách hàng bị ảnh hưởng. Những người thuộc nhóm bị tác động sẽ được thông báo, đồng thời Coinbase cho biết đang thực hiện nghĩa vụ báo cáo với cơ quan quản lý có liên quan.
Việc dữ liệu bị lộ thông qua một đối tác vẫn đặt ra vấn đề đáng lưu ý: bảo mật của một nền tảng không chỉ phụ thuộc vào hệ thống do chính nền tảng đó vận hành, mà còn liên quan đến những đơn vị được cấp quyền xử lý dữ liệu khách hàng.
Bithumb điều tra vụ truy cập trái phép vào hệ thống nội bộ
Cùng thời điểm, Bithumb, một trong những sàn giao dịch tiền mã hóa lớn tại Hàn Quốc đã phát hiện một bên bên ngoài truy cập trái phép vào hệ thống nhóm làm việc trên thiết bị di động dành cho nhân viên. Sự cố được phát hiện ngày 27/10 và khiến sàn phải điều tra khả năng thông tin cá nhân bị rò rỉ.
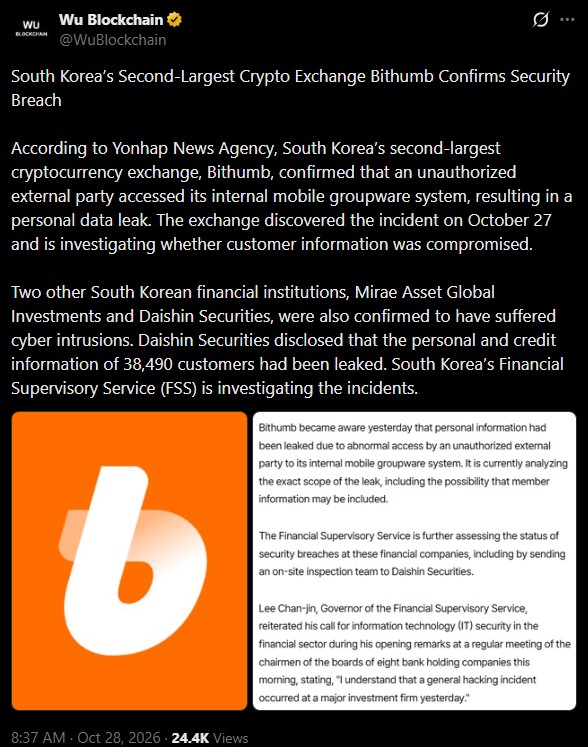
Hệ thống bị ảnh hưởng là nền tảng phục vụ hoạt động nội bộ, bao gồm trao đổi thông tin và chia sẻ tệp giữa nhân viên. Bithumb cho biết hệ thống này được tách biệt về mạng với hạ tầng giao dịch tài sản số, do đó công ty khẳng định sự cố không tạo điều kiện để kẻ tấn công truy cập trực tiếp vào tài sản khách hàng thông qua hệ thống giao dịch.
Tuy nhiên, việc tách biệt mạng không tự động loại bỏ mọi nguy cơ liên quan đến dữ liệu. Nếu thông tin khách hàng từng được trao đổi hoặc lưu trữ trong các cuộc hội thoại, tài liệu hay tệp nội bộ, chúng vẫn có thể nằm trong phạm vi cần kiểm tra. Vì vậy, Bithumb đang xác định loại dữ liệu bị ảnh hưởng và liệu thông tin thành viên có xuất hiện trong phần dữ liệu bị xâm phạm hay không.
Tại thời điểm các thông tin ban đầu được công bố, phạm vi rò rỉ dữ liệu khách hàng của Bithumb chưa được xác định đầy đủ. Do đó, chưa thể kết luận sự cố đã dẫn đến việc đánh cắp tài sản hoặc toàn bộ thông tin người dùng bị lộ.
Điểm chung đáng chú ý giữa Coinbase và Bithumb là dữ liệu có thể gặp rủi ro ngay cả khi hệ thống giao dịch cốt lõi chưa được xác định là bị xâm nhập. Với Coinbase, vấn đề xuất phát từ một nhà cung cấp dịch vụ phân tích bên ngoài; còn tại Bithumb, điểm truy cập trái phép nằm trong hệ thống cộng tác nội bộ. Hai trường hợp cho thấy phạm vi bảo mật cần bao phủ cả các hệ thống phụ trợ, đối tác và quy trình chia sẻ dữ liệu.
Đối với ngành crypto, rò rỉ thông tin liên hệ không nhất thiết dẫn đến việc mất tiền ngay lập tức, nhưng có thể mở đường cho các cuộc tấn công tiếp theo. Kẻ gian có thể sử dụng tên sàn giao dịch, số điện thoại hoặc địa chỉ email để tạo ra những thông điệp có vẻ đáng tin cậy, chẳng hạn thông báo tài khoản bị khóa, yêu cầu xác minh danh tính hoặc cảnh báo giao dịch đáng ngờ.
Đây là hình thức lừa đảo có chủ đích, thường được gọi là phishing hoặc social engineering. Khi thông tin liên hệ bị kết hợp với những dữ liệu khác thu thập từ các nguồn công khai hay các vụ rò rỉ trước đó, kẻ tấn công có thể xây dựng kịch bản thuyết phục hơn để dụ nạn nhân cung cấp mật khẩu, mã xác thực hoặc thông tin ví.
Người dùng nên làm gì để bảo vệ tài khoản?
Đây là thời điểm cần nâng cao cảnh giác, đặc biệt với các thông báo bất ngờ tự nhận đến từ đội ngũ hỗ trợ của sàn.
Một số biện pháp thiết thực gồm:
- Không nhấp vào liên kết lạ: Nếu nhận được email hoặc tin nhắn yêu cầu xác minh tài khoản, hãy tự mở ứng dụng hoặc nhập địa chỉ trang web chính thức thay vì truy cập qua liên kết được gửi đến.
- Không cung cấp mật khẩu và mã xác thực: Nhân viên hỗ trợ không cần người dùng gửi mật khẩu, mã OTP hoặc cụm từ khôi phục ví để xử lý một thông báo bảo mật thông thường.
- Bật xác thực đa yếu tố: Ưu tiên phương thức xác thực mạnh như khóa bảo mật hoặc ứng dụng xác thực nếu nền tảng hỗ trợ. Không chia sẻ mã đăng nhập với bất kỳ ai.
- Kiểm tra hoạt động tài khoản: Theo dõi thông báo đăng nhập, thiết bị lạ, thay đổi thông tin bảo mật và giao dịch bất thường. Nếu phát hiện dấu hiệu đáng ngờ, hãy liên hệ bộ phận hỗ trợ qua kênh chính thức.
- Cảnh giác với các cuộc gọi hỗ trợ giả mạo: Kẻ gian có thể dùng thông tin cá nhân để tạo cảm giác rằng họ biết rõ tài khoản của bạn. Việc biết email hoặc số điện thoại không chứng minh người liên hệ là nhân viên hợp pháp của sàn.
Nếu nghi ngờ tài khoản đã bị xâm phạm, người dùng nên truy cập nền tảng qua kênh chính thức để bảo vệ tài khoản, đổi thông tin đăng nhập khi cần thiết và liên hệ bộ phận hỗ trợ.
Xem thêm: Bảo mật tài khoản crypto
EmaCrypto tổng hợp