BTC——
 ETH——
 BNB——
 SOL——
 XRP——
 ADA——
 DOGE——
 AVAX——
 DOT——
 LINK——
 TRX——
 LTC——
 BCH——
 XLM——
 UNI——
 AAVE——
 SUI——
 NEAR——
 ATOM——
 HBAR——

Thiệt hại do các vụ hack tiền mã hóa trong năm 2026 đã lên tới khoảng 8,78 tỷ USD, vượt xa mức doanh thu on-chain ước tính 5,6 tỷ USD. Vụ tấn công Binance trị giá hơn 6,3 tỷ USD là nguyên nhân chính khiến cán cân này đảo chiều.
Không chỉ là câu chuyện về số tiền bị đánh cắp, khoảng cách giữa thiệt hại an ninh mạng và doanh thu còn đặt ra vấn đề về tính bền vững của ngành crypto. Khi quy mô tài sản ngày càng lớn nhưng hệ thống bảo mật vẫn tồn tại lỗ hổng, niềm tin của nhà đầu tư và tốc độ phát triển của thị trường có thể bị ảnh hưởng đáng kể.
Thiệt hại từ hack crypto vượt doanh thu on-chain trong năm 2026
Theo thống kê của DefiLlama được cập nhật đến ngày 11/11/2026, tổng giá trị tài sản bị đánh cắp trong các vụ hack crypto đã đạt khoảng 8,78 tỷ USD, trải qua 342 sự cố.
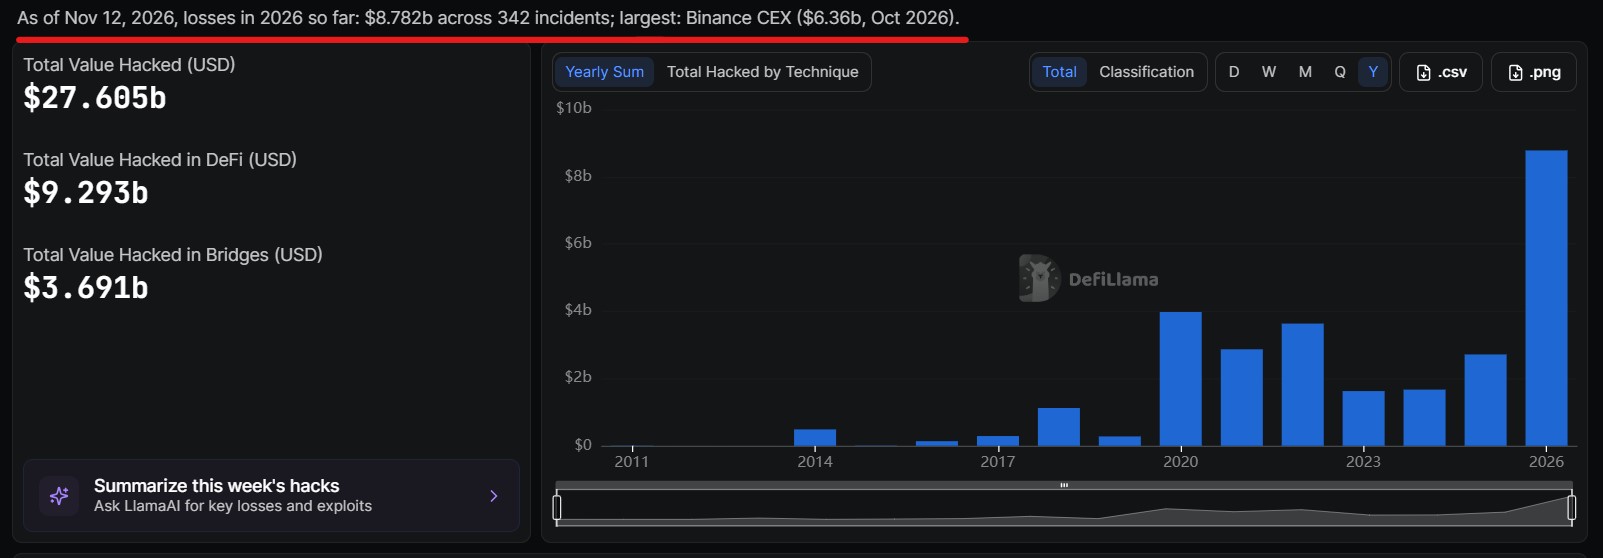
Trong khi đó, ARK Invest ước tính doanh thu on-chain năm nay vào khoảng 5,6 tỷ USD. Như vậy, thiệt hại do tấn công mạng đang cao hơn khoảng 3,18 tỷ USD so với nguồn doanh thu được đem ra so sánh.
Thiệt hại từ các vụ hack được ghi nhận theo các sự cố đã xảy ra đến ngày 11/11, còn doanh thu 5,6 tỷ USD là mức ước tính cho cả năm, dựa trên dữ liệu ba quý đầu năm và phần dự phóng quý IV. Vì vậy, đây là phép so sánh nhằm phản ánh tương quan giữa rủi ro bảo mật và khả năng tạo doanh thu của hệ sinh thái, chứ chưa phải kết quả tài chính cuối cùng của toàn ngành.

Ở góc nhìn dài hạn, Lorenzo Valente, Giám đốc nghiên cứu tại ARK Invest, cho biết ngành crypto đã mất khoảng 26,9 tỷ USD vì các vụ hack kể từ năm 2017, trong khi tổng doanh thu on-chain cùng giai đoạn đạt khoảng 47 tỷ USD.
Điều này tương đương cứ mỗi 1 USD doanh thu được tạo ra thì có khoảng 0,57 USD bị đánh cắp.
Tỷ lệ này không có nghĩa mọi dự án đều đang hoạt động thua lỗ hoặc toàn bộ doanh thu của ngành bị hacker chiếm đoạt. Tuy nhiên, nó cho thấy chi phí rủi ro bảo mật đang ở mức đáng kể so với quy mô giá trị mà hệ sinh thái tạo ra. Với một thị trường muốn thu hút thêm dòng vốn tổ chức và người dùng phổ thông, đây là vấn đề khó có thể xem nhẹ.
Vụ hack Binance chiếm phần lớn thiệt hại của toàn thị trường
Nguyên nhân trực tiếp khiến tổng thiệt hại năm 2026 tăng đột biến là vụ tấn công nhằm vào Binance ngày 29/10. Theo báo cáo ban đầu của sàn giao dịch, khoảng 6,34 tỷ USD tài sản số bị ảnh hưởng trong sự cố liên quan đến hệ thống ký xác nhận giao dịch và ví nóng. DefiLlama ghi nhận giá trị thiệt hại của vụ việc ở mức khoảng 6,36 tỷ USD.
Với quy mô này, riêng sự cố Binance đã chiếm khoảng 72% tổng thiệt hại do hack crypto được thống kê trong năm. Theo thông tin Binance công bố ngày 3/11, kẻ tấn công đã lợi dụng quyền truy cập trái phép vào dịch vụ ký giao dịch nội bộ để thực hiện các lệnh chuyển tài sản ngoài quy trình rút tiền thông thường. Sự cố liên quan đến nhiều mạng blockchain, đồng thời buộc sàn phải triển khai các biện pháp khẩn cấp để ngăn chặn dòng tiền thất thoát tiếp tục.
Binance cho biết khoảng 2,85 tỷ USD tài sản bị ảnh hưởng đã được đóng băng hoặc chặn lại. Sàn cũng tuyên bố sẽ tự chịu trách nhiệm tài chính đối với khoản thất thoát, thay vì chuyển thiệt hại sang người dùng. Tính đến ngày 31/10, khoảng 98% lượng tài sản bị ảnh hưởng đã được bổ sung trở lại theo thông báo của công ty.
Nếu loại bỏ riêng vụ Binance, tổng thiệt hại do hack crypto trong năm 2026 còn khoảng 2,42 tỷ USD, thấp hơn mức 2,72 tỷ USD của năm 2025. Dù vậy, số vụ tấn công được ghi nhận lại tăng từ 148 lên 342 vụ. Điều này cho thấy bức tranh an ninh mạng không đơn giản là xấu đi trên mọi phương diện: tổng thiệt hại bị chi phối mạnh bởi một sự cố đặc biệt lớn, trong khi tần suất các vụ tấn công vẫn tăng đáng kể.
DeFi đang chịu áp lực nặng nề
Một điểm đáng quan tâm khác nằm ở lĩnh vực tài chính phi tập trung. Theo số liệu từ DefiLlama, các giao thức DeFi đã mất khoảng 1,19 tỷ USD thông qua 243 vụ tấn công trong năm 2026. Con số này cao hơn khoảng 58% so với mức 757 triệu USD ghi nhận trong cả năm 2025.
Điều đáng lo là DeFi được xây dựng trên nguyên tắc người dùng có thể tương tác trực tiếp với hợp đồng thông minh mà không cần một bên trung gian truyền thống. Nhưng chính khả năng kết nối giữa nhiều giao thức, cầu nối và nền tảng thanh khoản cũng tạo ra các điểm phụ thuộc phức tạp. Một lỗ hổng tại một thành phần có thể lan truyền rủi ro sang những giao thức khác nếu chúng sử dụng chung tài sản thế chấp, nguồn thanh khoản hoặc cơ chế xác thực.
Việc một giao thức đã được kiểm toán không đồng nghĩa với việc toàn bộ hệ thống của nó an toàn tuyệt đối. Rủi ro có thể nằm ở cách các hợp đồng tương tác với nhau, quyền quản trị, cơ chế cấp quyền hoặc hạ tầng bên ngoài blockchain.
Những yếu tố này khiến việc bảo vệ tài sản trong DeFi trở thành bài toán liên tục, thay vì chỉ cần kiểm tra mã nguồn một lần trước khi triển khai.
EmaCrypto tổng hợp